Документы по 152-ФЗ обычно вспоминают в трех ситуациях: перед открытием, после вопроса юриста или когда уже пахнет проверкой. Самый дорогой вариант — третий. Потому что тогда документы нужны не “когда-нибудь”, а вчера, и желательно такие, которые совпадают с реальной жизнью клиники, а не лежат красивой стопкой для успокоения директора.
Сразу важное: мы не называем это генератором документов. Генератор — слово опасное, будто нажал кнопку и закон исполнился. Правильнее и честнее: экспресс-подготовка документов и регламентов 152-ФЗ / 187-ФЗ за 3–7 дней. Это комплект, опись, карта внедрения и подтверждающие материалы-подход. Финальное применение согласуется с юристом, ответственным за ПДн или ИБ-специалистом.
Базовая правовая рамка: Федеральный закон №152-ФЗ “О персональных данных”, ст. 13.11 КоАП РФ и, если клиника попадает в соответствующий контур, вопросы 187-ФЗ о безопасности критической информационной инфраструктуры. Это не юридическое заключение, но игнорировать эти документы — плохая стратегия.
Первое упущение: документы есть, а процесса нет
Самый распространенный самообман: “У нас папка по ПДн есть”. Вопрос не в папке. Вопрос в том, отражает ли она реальность. Есть ли карта обработки данных? Кто имеет доступ к МИС? Куда уходят заявки с сайта? Как пациент получает снимки? Кто подрядчик? Как отключаются старые доступы? Где журналы? Если документы не отвечают на эти вопросы, это не защита, а декорация.
Минимальный комплект должен включать:
- политику обработки персональных данных;
- согласия и формы для сайта;
- перечень ИСПДн;
- матрицу доступа;
- приказы и ответственных;
- модель угроз, если применимо;
- журналы и описи;
- регламенты работы с подрядчиками;
- карту внедрения технических и организационных мер;
- подтверждающие материалы: что реально подтверждает выполнение мер.
Второе упущение: сайт запускают до согласий и маршрута заявок
Форма записи на сайте — это не просто маркетинговая кнопка. Это точка сбора персональных данных. Если одна галочка стоит “на всё”, заявки уходят в неконтролируемые каналы, подрядчик имеет доступ к админке, а политика обработки данных скачана из интернета — вы уже строите риск. Не когда-нибудь. Сейчас.
Перед запуском сайта проверьте:
| Зона | Что спросить | Что должно быть |
|---|---|---|
| Форма записи | Какая цель обработки? | понятный текст и отдельные цели |
| Заявки | Где хранятся? | серверная часть, журнал, права доступа |
| CRM/МИС | Кто видит данные? | роли и минимальные права |
| Подрядчики | Кто имеет доступ? | договор, учетные записи, ограничения |
| Снимки | Как выдаются пациенту? | безопасный сценарий и аудит |
Антикейс: шаблон был, подтверждающие материалы не было
В одной клинике документы “были”: политика, приказы, согласия. Но при аудите оказалось, что формы сайта уходят в почту без журнала, доступ к CRM есть у нескольких бывших сотрудников, а подрядчик подключается по старому общему логину. Переделка документов, матрицы, доступов и маршрута заявок заняла 4 недели и стоила около 350 тыс. рублей с учетом работ IT и юриста. Если бы начали до запуска рекламы, уложились бы спокойнее и дешевле.
Что можно сделать за 3–7 дней
За 3–7 дней реально подготовить не “идеальную безопасность”, а стартовый управляемый комплект:
- Собрать карту обработки ПДн.
- Определить системы: сайт, МИС, CRM, телефония, CloudCT/PACS, почта, рабочие места.
- Подготовить документы, опись и матрицу доступа.
- Зафиксировать пробелы технических мер.
- Подготовить подтверждающие материалы-карту: что уже есть, что надо внедрить.
- Отдать пакет на согласование юристу и ответственному.
- Сформировать план дальнейших работ.
Это не заменяет внедрение мер. Но это быстро вытаскивает клинику из состояния “у нас где-то были шаблоны” в состояние “мы понимаем, какие данные обрабатываем, где риски и что делать дальше”. Для руководителя это уже огромная разница.
Если нужно быстро привести документы в порядок, смотрите Документы экспресс или начните с бесплатного IT-аудита, чтобы документы были связаны с реальной инфраструктурой, а не жили отдельно от сайта, МИС и сотрудников.
Как связать документы с реальной инфраструктурой
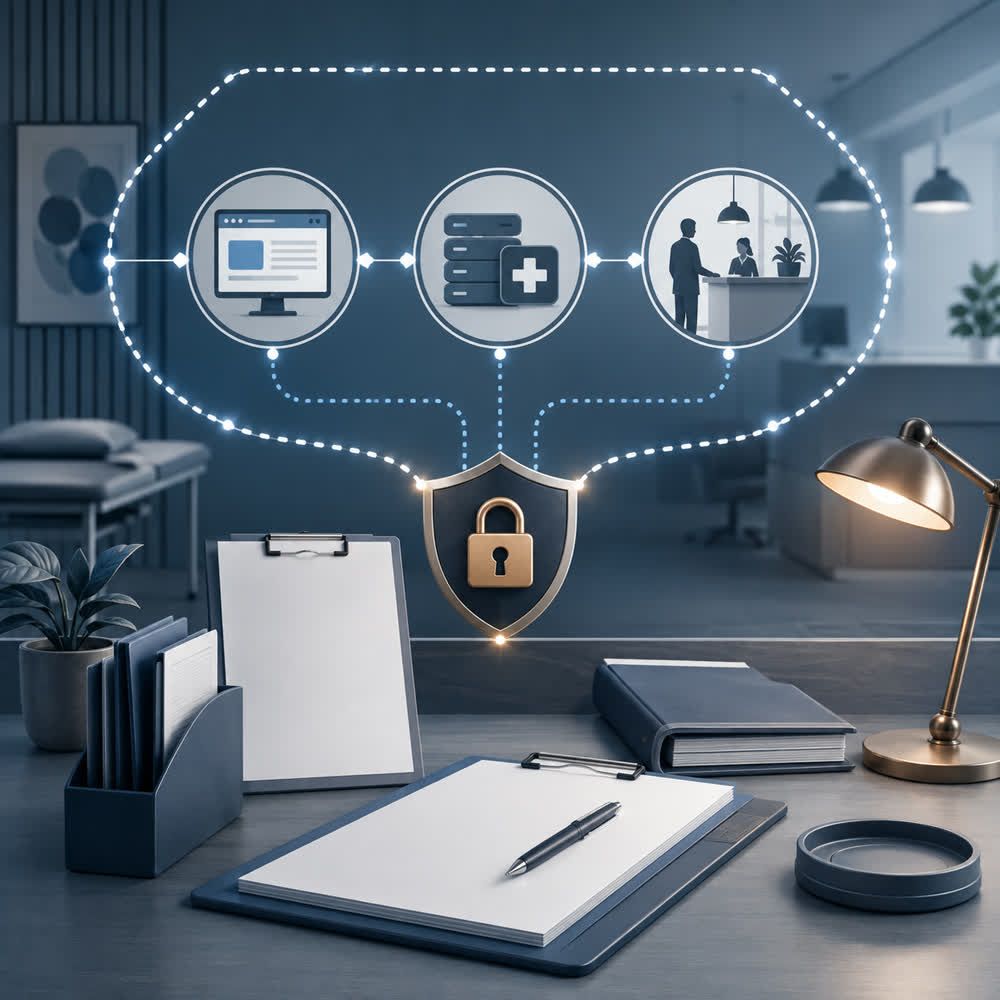
Документы должны смотреть на реальные системы, а не на абстрактную “клинику”. Если на сайте есть форма записи, она должна быть описана. Если заявки попадают в CRM, это должно быть отражено. Если снимки хранятся в CloudCT/PACS, нужно понимать роли доступа и выдачу пациенту. Если подрядчики подключаются к серверу, должны быть правила, учетные записи и журналы. Иначе документ говорит одно, а клиника делает другое.
Практическая связка выглядит так:
- сайт и формы записи → цели обработки, согласия, политика;
- МИС → роли, права, журнал действий;
- телефония и регистратура → сценарии, доступ к обращениям;
- CloudCT/PACS → снимки, выдача пациенту, аудит просмотров;
- Бастион → подрядчики, удаленный доступ, журналы;
- ЩИТ → точка доступа-состояние, события, подтверждающие материалы;
- резервное копирование → регламент восстановления и ответственные.
Только такая связка делает документы полезными. Всё остальное — бумажная броня из картона.
Экспресс-подготовка за 3–7 дней особенно полезна перед запуском сайта, новой МИС, филиала или рекламы. Вы не закрываете весь закон одной папкой, но перестаете двигаться вслепую и получаете понятный список следующих шагов.
SEO-смысл темы: какие запросы закрывает материал
Эта статья должна ловить не один красивый ключ, а целый пласт намерений. Руководитель клиники редко ищет “цифровая трансформация медицинской организации” нормальным человеческим языком. Он ищет боль: документы 152-ФЗ для клиники, регламенты, персональные данные, сайт и МИС. Поэтому текст собран вокруг практических фраз, которые встречаются в разговоре собственника, администратора, главврача и IT-ответственного.