IT-аудит клиники полезен не тогда, когда отчёт выглядит внушительно, а когда через неделю можно проверить, что изменилось. Ниже — рабочая модель: границы, источники, роли, тестовые сценарии и пакет подтверждающих материалов. Она не заменяет юридическую оценку и не обещает автоматического соответствия, зато помогает прекратить спор о том, «всё ли нормально».
IT-аудит клиники начинается с доказательств, а не с отчёта на сто страниц
Запрос «IT-аудит для клиники» обычно появляется после сбоя, предупреждения или перед покупкой новой системы. Руководителю нужен не перечень страшных терминов, а ответ на четыре вопроса: что работает, где риск, кто владелец и какое действие можно проверить через неделю.
Поэтому хороший аудит собирает пакет подтверждающих материалов. В него входят карта систем, роли, источники данных, журнал изменений, резервирование, список исключений и подтверждение того, что тест проводился на безопасном контуре. Отсутствие факта тоже фиксируется как пробел, а не маскируется оценкой «всё под контролем».
Объём аудита: шесть контуров, которые нельзя смешивать
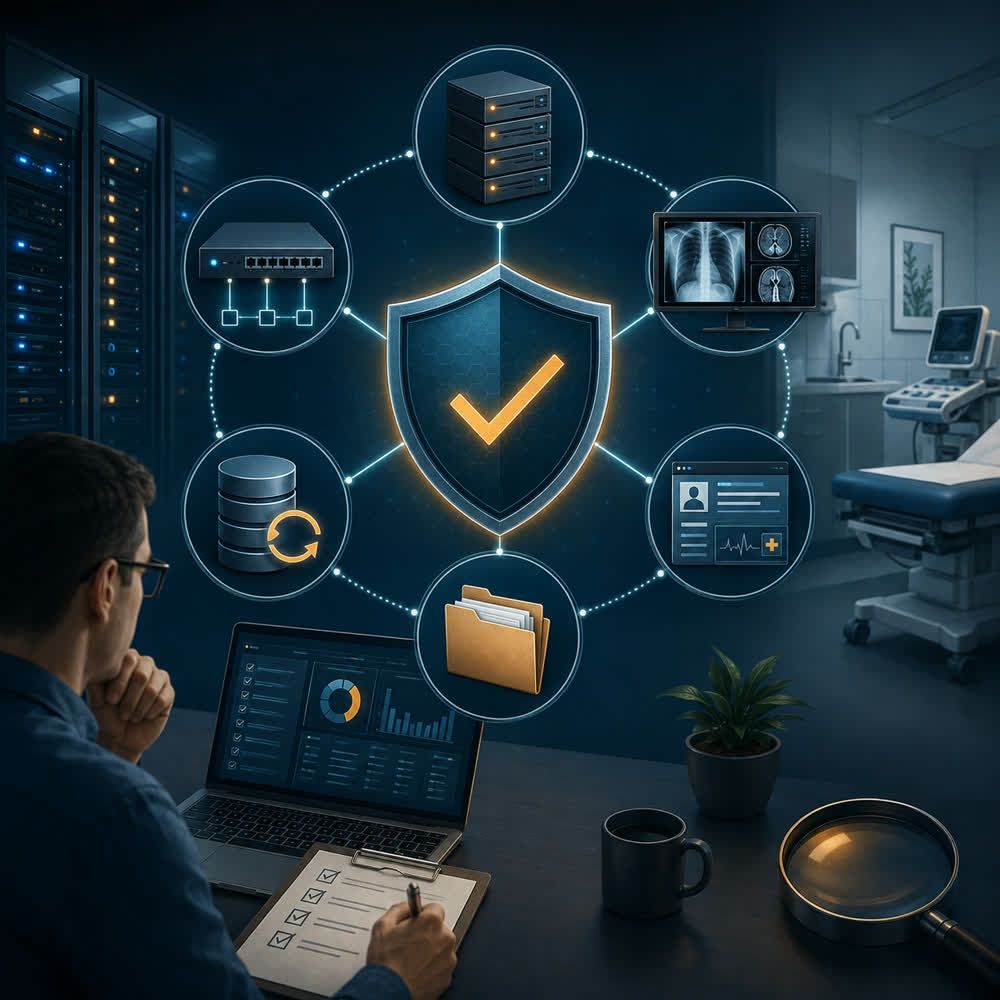
Минимально полезная карта включает рабочие станции и серверы, МИС и интеграции, сеть и удалённый доступ, медицинские изображения, резервные копии, а также учётные записи и документы. Каждый контур имеет разные доказательства. Скриншот настроек не заменяет тест восстановления, а список пользователей не показывает, кто реально входил.
Сначала обозначьте границы: филиал, период, системы, роли и запретные данные. Затем решите, какие проверки можно провести только для чтения. Если аудит требует сразу менять настройки, он становится внедрением и должен оформляться отдельным решением владельца.
152-ФЗ: не обещание автоматического соответствия, а дисциплина контроля
152-ФЗ и подзаконные требования задают контекст обработки и защиты персональных данных. IT-аудит не выдаёт сертификат и не заменяет юридическую оценку. Его задача — показать, где находятся данные, какие роли имеют доступ, как фиксируются события и что происходит при инциденте.
Практический эффект даёт связка «требование — контроль — доказательство — владелец». Например, вместо фразы «доступ защищён» фиксируется список ролей, способ выдачи, дата последней проверки и журнал тестового входа. Так разговор становится предметным и воспроизводимым.
Удалённый доступ: главный вопрос — что можно сделать
Список защищённое подключение и адресов мало говорит о риске, если не описаны действия роли. Может ли сотрудник только просматривать? Может ли выгружать? Разрешена ли печать? Что происходит после увольнения? Как фиксируется сессия? Для клиники важнее модель возможностей, чем название технологии.
Проверяйте путь от заявки до отзыва доступа. В тестовом сценарии создайте обезличенную роль, выдайте минимальное право, выполните одну операцию, отзовите доступ и убедитесь, что повторный вход невозможен. Не используйте рабочие учётные записи и реальные адреса пациентов.
Резервная копия не равна восстановлению
Наличие задания резервного копирования показывает, что процесс запускался. Оно не доказывает, что нужную запись можно восстановить в приемлемый срок. Нужны контрольная выборка, журнал результата, изолированное место восстановления и понятный владелец решения о возврате в работу.
Для медицинских изображений и документов тестируйте разные типы объектов: небольшой файл, серию DICOM, запись МИС и конфигурационный файл интеграции. Фиксируйте не только успешность, но и читаемость, целостность связей и время восстановления.
Как говорить о риске без театра срочности
Риск — это сочетание сценария, вероятности и последствий, а не красная иконка в отчёте. Если команда не может назвать конкретное действие, которое нужно сделать, уровень риска не помогает управлению. Хорошая формулировка звучит так: «при отзыве роли через старый шлюз доступ остаётся до ручной синхронизации; проверить на тестовом пользователе до такой-то даты».
Открыто указывайте неопределённость. «Не проверено» полезнее, чем «надежно», когда нет свежего лога. Это не ослабляет документ — наоборот, показывает, где следующая проверка даст максимальный эффект.
Отчёт, которым действительно пользуются
Сделайте два слоя. Для руководителя — одна страница с картой систем, тремя главными рисками, владельцами и ближайшими действиями. Для IT — приложения с журналами, версиями, тестовыми сценариями и ссылками на исходные доказательства. Так отчёт не превращается ни в рекламный буклет, ни в бесконечный выгрузка.
Каждому действию нужен критерий завершения: «получен лог», «проведено восстановление», «отозвана роль», «сверен справочник». Срок без критерия — просто дата в календаре. После повторной проверки статус меняется только при наличии нового факта.
Короткий контрольный список
- Зафиксировать границы и запретные данные до начала проверки.
- Составить карту систем, источников и владельцев.
- Провести только для чтения проверки и синтетический тест доступа.
- Проверить восстановление хотя бы одного объекта каждого важного типа.
- Сформулировать действия с измеримым критерием завершения.
Открытая петля после аудита — повторить три проверки через семь дней: отзыв роли, восстановление объекта и сверку журнала интеграции. Если доказательства не изменились, риск не исчез — он просто остался без наблюдения.