Фраза “дайте доступ подрядчику на пять минут” в клинике должна звучать как сирена. Не потому что подрядчики плохие. А потому что “на пять минут” слишком часто превращается в общий пароль, старую удаленную программу, забытый доступ после увольнения и полное отсутствие ответа на вопрос: кто заходил, куда заходил и что делал.
В клинике доступ — это не техническая мелочь. Это доступ к МИС, PACS, серверу, рабочим местам, снимкам, документам и персональным данным. Если его не контролировать, потом при инциденте вы будете собирать хронологию по чатам, памяти администратора и фразе “ну вроде Вася подключался”. Поверьте, я видел этот спектакль слишком много раз.
Работа с персональными данными в медицине упирается в 152-ФЗ “О персональных данных” и ответственность по ст. 13.11 КоАП РФ. Это не юридическая консультация, но практический вывод простой: клиника должна понимать, кто имеет доступ к данным и какие меры контроля реально работают.
Первое упущение: общий логин для подрядчика
Общий логин — это цифровой ключ под ковриком. Удобно всем, пока ничего не случилось. Но как только возникает вопрос “кто выгрузил файл?”, общий логин превращает расследование в гадание. В хорошей системе у каждого пользователя, сотрудника или подрядчика должна быть отдельная учетная запись, роль, срок доступа и журнал действий.
Кереметь-Бастион как раз про это: защищенный контур доступа, роли, журналы, контроль подключений, внешние носители и артефакты проверки. защищённое подключение, многофакторная проверка и временный доступ по запросу-временные права — отдельные с отдельным согласованием этапы внедрения, а не обещание “включили кнопку и закон закрыт”.
Второе упущение: безопасность есть в документах, но нет в артефакты проверки
Документы по ИБ могут быть аккуратными. Но при проверке или инциденте часто нужен не красивый приказ, а доказательная база: какие рабочие места защищены, какие события были, кто подключался, какие носители использовались, какие права выданы, когда доступ отключен. Без артефакты проверки безопасность выглядит как вера. А вера — плохой инструмент для директора.
Кереметь-ЩИТ дополняет Бастион: состояние рабочих мест, события безопасности, обновления, внешние носители, подозрительная активность и отчеты. Это не гарантия отсутствия инцидентов. Это способ видеть риски и не искать доказательства вручную по всей клинике.
Антикейс: доступ забыли отключить
В одной клинике доступ подрядчика к серверу оставался активным после завершения работ. Через несколько месяцев никто уже не помнил, зачем он был нужен. При аудите выяснилось, что пароль знали минимум три человека, журнал действий не велся, а часть подключений выглядела подозрительно. Прямого ущерба не нашли, но на разбор, смену доступов, проверку рабочих станций и восстановление доверия ушло около 180 тыс. рублей и две недели управленческого времени. Дешевле было настроить доступ нормально с первого дня.
Чек-лист доступа подрядчика
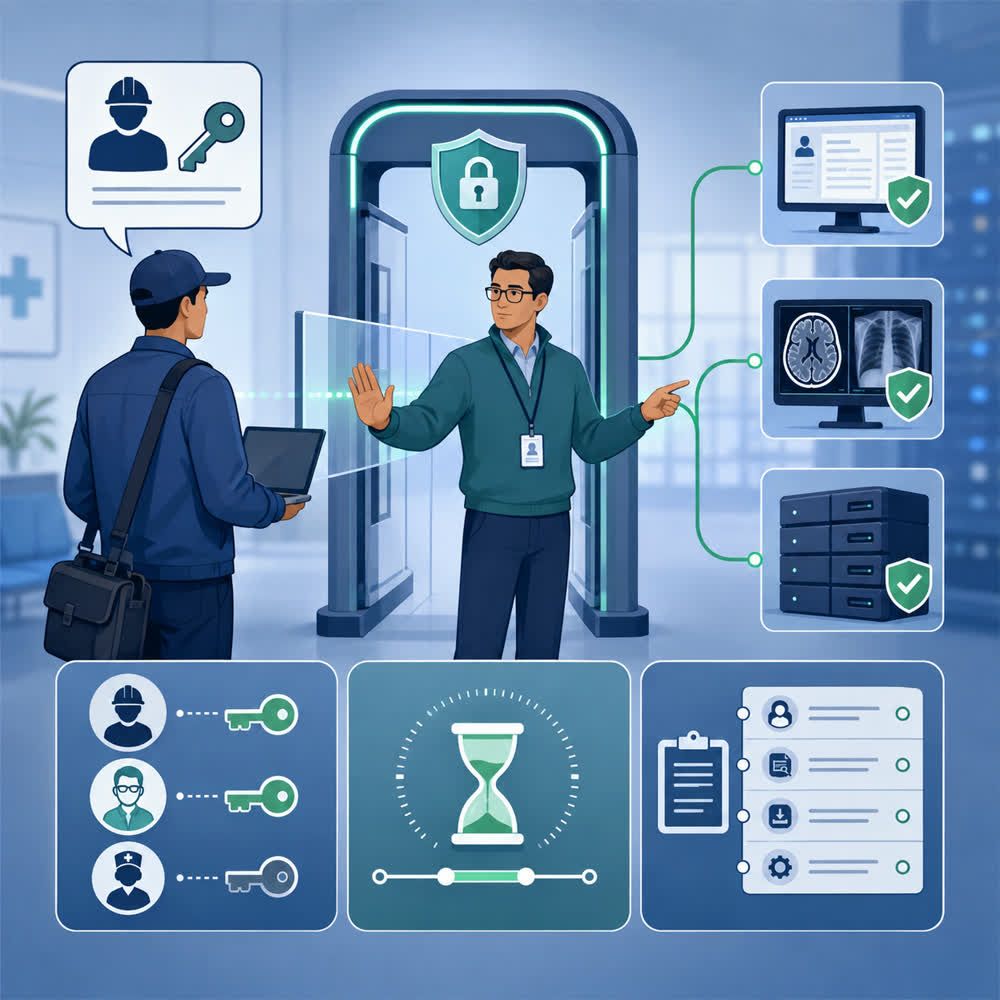
Перед тем как дать доступ, проверьте:
- Кто именно подключается: ФИО, организация, задача.
- Куда нужен доступ: сервер, МИС, PACS, рабочая станция, сетевое оборудование.
- На какой срок: дата начала и дата отключения.
- Какие действия разрешены.
- Ведется ли журнал действий.
- Есть ли контроль внешних носителей.
- Кто принимает результат работ.
- Кто отключает доступ после завершения.
- Где хранится артефакты проверки по подключению.
- Что делать, если после подключения начались сбои.
Использование запрещённых или небезопасных зарубежных мессенджеров и личной почты для рабочих доступов создаёт прямой риск утечки данных и последующих санкций. Безопасный путь — корпоративные российские каналы, ролевые доступы, журналы и управляемый контур. Не потому что “так модно”, а потому что данные пациентов должны оставаться под контролем.
Если хотите понять, где у вас сейчас висят лишние доступы, начните с внешняя проверка устойчивости тестирования или бесплатного IT-аудита. Мы не обещаем “нулевой риск”. Мы помогаем убрать очевидный хаос и собрать доказательную базу.
Какие артефакты проверки-события нужны руководителю
Директору клиники не нужен поток технических логов. Ему нужна понятная картина: кто подключался, когда, к какой системе, зачем, что изменил и был ли доступ отключен после работ. Это и есть нормальный перевод с языка ИБ на язык управления. Без такой картины любой инцидент превращается в эмоциональный спор: “мы не знаем, но вроде ничего страшного”.
Минимальный набор артефакты проверки:
- выдача доступа подрядчику;
- срок действия доступа;
- подтверждение личности и роли;
- подключение к серверу, МИС, PACS или рабочему месту;
- административные действия;
- подключение внешних носителей;
- массовое копирование или выгрузка файлов;
- отключение доступа после завершения работ;
- отчет по подозрительным событиям.
Это не гарантирует отсутствие проблем. Но резко повышает шанс быстро понять, что произошло, вместо недельного поиска по компьютерам и чатам.
Бастион и ЩИТ сильны именно в связке: один отвечает за управляемый доступ и действия, второй помогает видеть состояние рабочих мест, события и артефакты проверки. Для клиники это переход от “верим подрядчику” к “видим процесс”.
SEO-смысл темы: какие запросы закрывает материал
Эта статья должна ловить не один красивый ключ, а целый пласт намерений. Руководитель клиники редко ищет “цифровая трансформация медицинской организации” нормальным человеческим языком. Он ищет боль: как дать доступ подрядчику к МИС, PACS или серверу клиники безопасно. Поэтому текст собран вокруг практических фраз, которые встречаются в разговоре собственника, администратора, главврача и IT-ответственного.