На стойке регистрации лежит карточка с паролем от Wi‑Fi. Его знают сотрудники, пациенты, курьеры и подрядчик, который однажды настраивал телевизор в холле. Тем же беспроводным контуром пользуются рабочие ноутбуки, принтер и несколько устройств, о назначении которых никто уже не помнит. Интернет работает — значит, кажется, что всё в порядке.
Проблема обнаруживается не тогда, когда исчезают «палочки» сигнала. Она обнаруживается в момент, когда нужно честно ответить на простой вопрос: может ли телефон посетителя увидеть хотя бы один внутренний сервис клиники? Если ответа нет, сеть не управляется — она просто сложилась исторически.
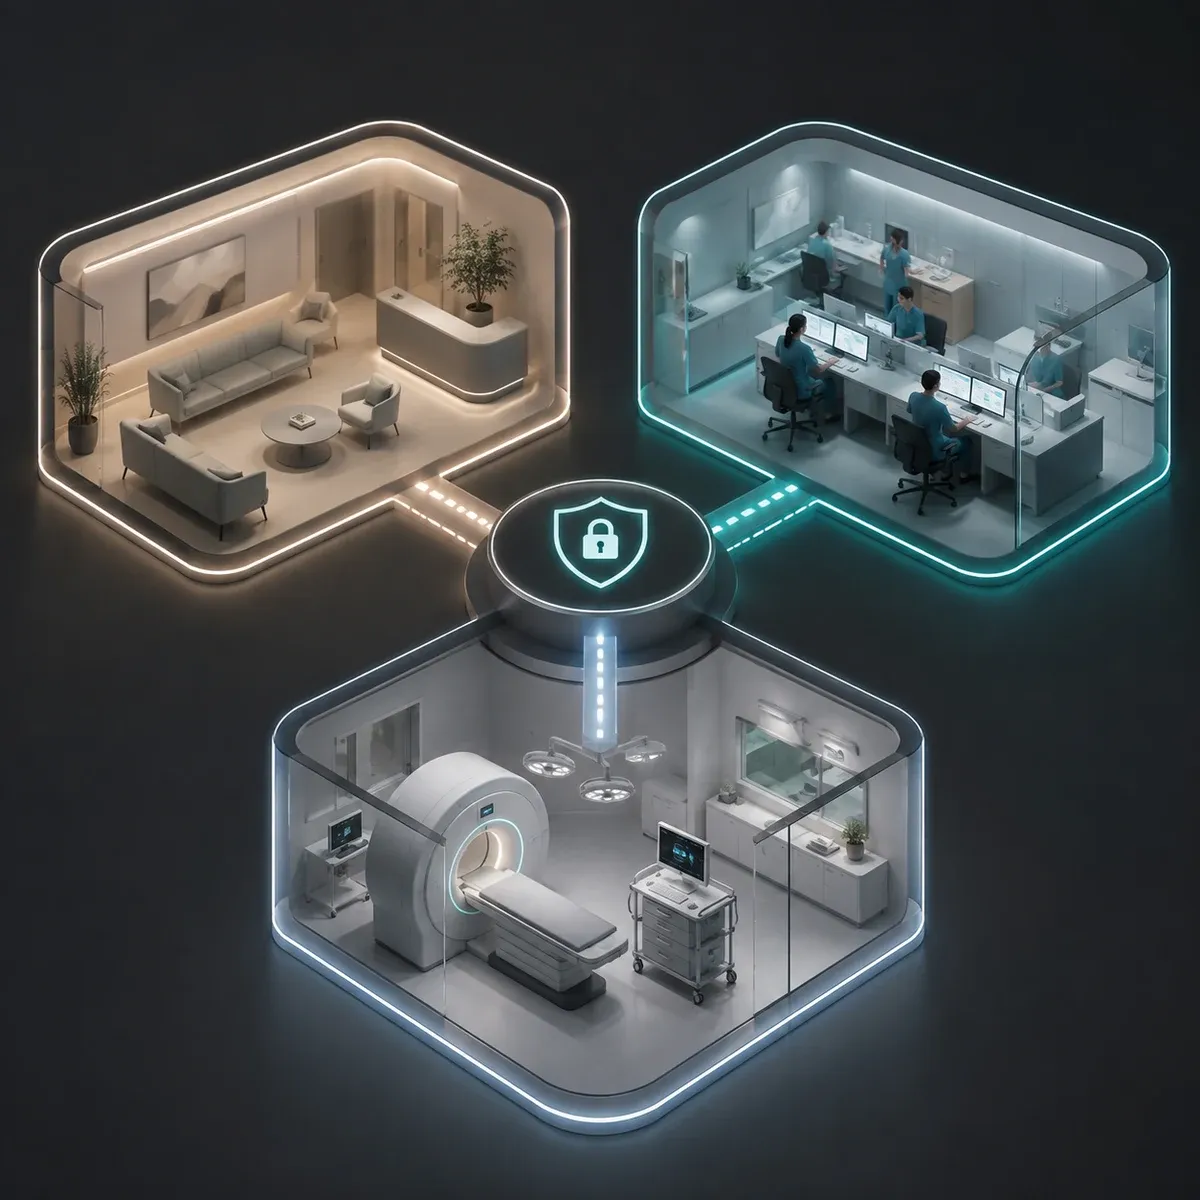
Сегментация нужна не ради красивой схемы с цветными прямоугольниками. Она уменьшает число нежелательных соседств: гостевому телефону не нужен маршрут к МИС, телевизору — к архиву снимков, обычному рабочему месту — к панели управления точками доступа. Но и обратное важно проговорить сразу: отдельное имя Wi‑Fi или даже отдельный VLAN ещё не доказывают безопасность. Настоящая граница появляется только там, где есть явные правила доступа, проверка этих правил и понятный способ пережить ошибку.
Разберём, как построить такую сеть без показательной «революции», как не оборвать связь с медицинским оборудованием и почему лучше начать не с покупки новых точек доступа, а с карты разговоров между устройствами.
Один пароль — это не причина, а симптом
Общий пароль обычно появляется из добрых намерений. Администратору проще один раз продиктовать его новому сотруднику. Инженеру проще подключиться во время обслуживания. Руководителю кажется, что отдельные сети принесут только новые расходы и звонки в поддержку.
Со временем пароль превращается в пропуск без срока действия. Человек уволился, подрядчик закончил работу, старый ноутбук списали, а знание осталось. Клиника может сменить пароль, но тогда неожиданно перестанут печатать этикетки, телевизор потеряет трансляцию, а аппарат — связь с рабочей станцией. Поэтому пароль не меняют годами. Удобство начинает управлять архитектурой.
Здесь важно не ругать сотрудников. Они обходят систему так, как позволяет её устройство. Если доступ подрядчику нельзя выдать отдельно и на ограниченное время, ему дадут общий. Если гостевой Wi‑Fi не покрывает дальний кабинет, личный телефон врача окажется в рабочей сети. Исправлять нужно не поведение по одному эпизоду, а сам маршрут получения доступа.
Сначала выясните, кто с кем действительно разговаривает
До слов VLAN, ACL и NAC полезнее задать шесть бытовых вопросов:
- Какие устройства подключены к сети постоянно, а какие появляются на час?
- Кому нужен только интернет, а кому — внутренний сервис?
- Какое оборудование должно передавать данные на конкретную рабочую станцию, сервер или архив?
- Кто и откуда управляет коммутаторами, точками доступа и маршрутизатором?
- Как подрядчик получает доступ во время обслуживания и как этот доступ отзывается?
- Что продолжит работать, если интернет исчезнет, контроллер станет недоступен или новая настройка окажется ошибочной?
Ответы образуют карту потоков. Не перечень моделей оборудования и не фотографию серверного шкафа, а пары «источник → назначение → зачем → кто согласовал». Например: «УЗИ-аппарат передаёт исследование на согласованный узел внутри клиники» или «гостевой телефон выходит только в интернет». Точный протокол и порт инженер добавит после сверки с документацией. Руководителю сначала нужна логика.
Такая карта хорошо дополняет проверку сети клиники после ремонта: кабель может быть обжат правильно, скорость — выглядеть высокой, а маршруты и зоны ответственности всё равно оставаться случайными.
Пять контуров, которые не стоит смешивать по привычке
У небольшой клиники необязательно будет пять отдельных физических сетей. Но пять разных ролей стоит увидеть даже в самом скромном проекте.
| Контур | Что там бывает | Что ему обычно требуется | Чего ему не следует разрешать по умолчанию |
|---|---|---|---|
| Гостевой | Телефоны и ноутбуки посетителей | Доступ в интернет, изоляция клиентов друг от друга | МИС, принтеры, камеры, панели управления, медицинские устройства |
| Рабочий | Компьютеры регистратуры и кабинетов | Корпоративные сервисы по роли сотрудника | Управление сетью и прямой доступ ко всему оборудованию |
| Медицинское оборудование | Аппараты, шлюзы, рабочие станции | Только согласованные направления обмена, обновления по регламенту | Произвольный интернет и соседство с гостями |
| Инфраструктурный | Телефония, печать, видеонаблюдение, контроллеры | Предсказуемые сервисные связи | Доступ со случайных пользовательских устройств |
| Административный | Управление точками, коммутаторами, серверами | Доступ ограниченных администраторов | Обычная работа, почта, веб-сёрфинг и гостевые устройства |
Это не готовая конфигурация. В конкретной клинике телефония, камеры или лабораторные устройства могут потребовать дополнительных зон. Смысл таблицы в другом: два устройства не должны становиться соседями только потому, что оба умеют подключаться по Wi‑Fi.
SSID, VLAN и правило доступа — три разные вещи
Название беспроводной сети, которое видит пользователь, называется SSID. VLAN логически разделяет широковещательные домены и помогает разводить трафик. Правило межсетевого экрана или ACL отвечает, может ли один контур обращаться к другому. Эти сущности часто путают, и тогда появляется опасная иллюзия: «Мы сделали сеть Clinic-Guest, значит, гости изолированы».
Не обязательно. Два SSID могут вести в один и тот же сетевой сегмент. Два VLAN могут свободно маршрутизироваться между собой. И наоборот, одна беспроводная сеть в более зрелой архитектуре может назначать разные политики после аутентификации устройства или пользователя.
Поэтому приёмка формулируется не как «на экране телефона видны два названия», а как проверяемое утверждение:
- гость получает интернет;
- гость не открывает внутренние адреса и не видит других гостей;
- сотрудник получает только нужные его роли сервисы;
- медицинское устройство связывается с согласованными узлами;
- интерфейс управления сетью недоступен из обычных пользовательских контуров;
- временный доступ прекращается в согласованное время.
Утверждения проверяют тестами, а не цветом линий на схеме.
Почему VLAN сам по себе не спасает
Сегментация снижает возможный масштаб инцидента, но не отменяет защиту конечных устройств, управление учётными записями, обновления, резервирование и наблюдаемость. CISA прямо отмечает, что логическое или физическое разделение помогает сдерживать вторжение и ограничивать боковое перемещение, но может потерять смысл из‑за ошибок и нарушения правил — например, когда одно устройство по очереди подключают к разным сегментам.
Есть и более фундаментальная причина не обожествлять VLAN. Подход Zero Trust, описанный NIST, не предлагает доверять устройству только потому, что оно находится «внутри» правильной сети. Для доступа важны ресурс, субъект, устройство и явное решение о разрешении. Для обычной клиники это не призыв немедленно купить дорогую платформу. Это полезная мысль: адрес и розетка не заменяют идентичность и полномочия.
Практически это означает следующее:
- административные панели защищаются отдельными учётными записями и MFA, где технология это поддерживает;
- правила строятся от необходимого обмена, а не от широкого «разрешить внутреннюю сеть»;
- старое устройство без современной аутентификации не объявляют доверенным — ему выделяют максимально узкий маршрут;
- события доступа и изменения конфигурации должны быть видимы;
- временное исключение получает владельца и дату пересмотра.
Отдельный разбор MFA и административных доступов клиники полезен именно здесь: сильный пароль Wi‑Fi не поможет, если панель управления сетью открывается под общей учётной записью.
Гостевой Wi‑Fi должен быть скучным
Хорошая гостевая сеть не поражает возможностями. Она стабильно даёт доступ в интернет и не даёт ничего лишнего. У неё нет маршрута к МИС, файловому хранилищу, принтерам, камерам, панелям управления и медицинскому оборудованию. Клиенты по возможности изолированы друг от друга. Ограничения скорости и числа сессий задаются так, чтобы один посетитель не ухудшал работу всего контура.
Портал с согласием или авторизацией иногда нужен по организационным причинам, но сам по себе не делает сеть безопаснее. Красивый экран перед подключением не заменяет изоляцию. Так же не стоит считать защитой скрытый SSID: сеть продолжает существовать и передавать служебную информацию, а сотрудники получают ещё один повод хранить настройки на личных устройствах бесконечно.
Если в холле установлен телевизор, терминал электронной очереди или кофемашина с сетевым модулем, не записывайте их автоматически в «гости». Это управляемые устройства клиники со своим жизненным циклом. Они могут получить отдельную минимальную политику или инфраструктурный контур — решение зависит от модели угроз и возможностей оборудования.
Рабочая сеть не должна быть безразмерной
В плоской сети регистратура, бухгалтерия, кабинеты и служебные ноутбуки часто видят больше, чем требуется для работы. Так проще запустить первый день. Через несколько лет никто не решается сузить доступ: неизвестно, какая невидимая зависимость сломается.
Выход — не одномоментно запретить всё. Сначала наблюдают разрешённые и фактически используемые потоки, затем подтверждают их с владельцами сервисов, после этого вводят ограничения небольшими волнами. У каждой волны есть окно, критерий успеха и способ возврата.
Например, компьютеру регистратуры могут быть нужны МИС, телефония, печать, корпоративная почта и несколько веб-сервисов. Из этого не следует, что ему нужен прямой доступ к панели гипервизора, интерфейсу камеры или каждому медицинскому аппарату. Чем яснее роль рабочего места, тем проще расследовать сбой и тем меньше случайных зависимостей копится дальше.
Медицинское оборудование: сначала документация, потом смелость
Самая опасная крайность — решить, что все аппараты нужно срочно перенести в новый VLAN, и сделать это вечером без производителя, сервисного инженера и плана возврата. У медицинского оборудования бывают фиксированные адреса, старые протоколы, лицензированные рабочие станции, привязка к шлюзу, чувствительность к задержкам и формальные ограничения на изменение конфигурации. Универсального рецепта здесь нет.
Безопасная последовательность выглядит спокойнее:
- Идентифицировать аппарат, рабочую станцию, программные компоненты и владельца процесса.
- Поднять актуальную документацию и условия сервисного договора.
- Зафиксировать текущие адреса, направления обмена и зависимости, не копируя медицинские данные.
- Согласовать целевую схему с ответственным инженером и поставщиком, если это требуется.
- Проверить на тестовом контуре или в согласованное окно обслуживания.
- Иметь резерв конфигурации и пошаговый возврат.
- После изменения проверить именно рабочий маршрут, а не только
ping.
Рабочий маршрут может включать получение задания, передачу результата, открытие исследования на разрешённой станции и фиксацию статуса. Проверка выполняется на синтетических либо разрешённых обезличенных данных. В сетевую документацию не надо вставлять DICOM-файлы, скриншоты карточек пациентов или медицинские заключения.
Если тема хранения и передачи изображений выходит за рамки сети, продолжите с материалом о том, почему нельзя хранить все исследования КТ на одном компьютере. Сегментация не заменяет PACS, архив или резервную копию.
Покрытие и безопасность — соседние, но разные задачи
Иногда «проблемой сегментации» называют всё, что связано с Wi‑Fi. Однако плохое покрытие, перегруженный радиоэфир и неверные правила доступа требуют разных методов диагностики.
Сигнал может быть сильным, а связь — нестабильной из‑за помех и конкуренции клиентов. Точка может показывать высокую паспортную скорость, но быть подключена к коммутатору через слабое звено. Бесшовный переход между точками зависит не только от контроллера, но и от возможностей клиентов. PoE-бюджет влияет на то, запустятся ли точки в нужном режиме. После ремонта стены, двери, экранирующие материалы и новое оборудование меняют радиокартину.
Поэтому отдельно проверяют:
- покрытие в рабочих и общественных зонах;
- ёмкость в часы реальной нагрузки;
- канальный план и уровень помех;
- проводные подключения точек и питание PoE;
- поведение критичных клиентов при переходе между зонами;
- доступность нужных сервисов из каждого контура;
- изоляцию там, где доступа быть не должно.
Один тест скорости рядом с роутером не отвечает ни на один из этих вопросов полностью.
DNS, DHCP и время: тихие зависимости большой сети
Пользователь говорит: «Wi‑Fi есть, но ничего не работает». На деле устройство могло получить адрес, но не получить правильный DNS; мог закончиться пул DHCP; внутреннее имя могло разрешаться только из старого сегмента; часы устройства могли уйти настолько, что защищённое соединение перестало проходить проверку.
При проектировании новых зон заранее решают:
- кто выдаёт адреса каждому сегменту;
- какие DNS-серверы доступны и какие зоны им известны;
- откуда устройства получают точное время;
- какие имена и адреса используются в настройках оборудования;
- что произойдёт при недоступности каждого из базовых сервисов;
- как обнаруживается исчерпание адресов или аномальное число клиентов.
Эти детали скучны, пока всё работает. Именно поэтому их часто забывают. А затем перенос аппарата выглядит успешным: к точке он подключился, но нужный сервер по имени больше не находит.
Управление сетью должно жить отдельно от обычной работы
Панели точек доступа, коммутаторов, маршрутизаторов и контроллеров не должны быть открыты всему рабочему сегменту. Администраторская зона нужна не для элитарности, а чтобы обычный заражённый ноутбук не получил удобный путь к управлению инфраструктурой.
Минимальная зрелая практика включает:
- персональные административные учётные записи;
- MFA, если поддерживается;
- отдельный способ входа в контур управления;
- запрет повседневной почты и веб-сёрфинга под административной ролью;
- журнал изменений;
- резерв конфигурации;
- понятный аварийный доступ, который хранится и проверяется контролируемо;
- отзыв прав при смене сотрудника или подрядчика.
Облачный контроллер не отменяет эти требования. Он меняет точку входа и зависимости: появляется учётная запись поставщика, интернет-канал, политика обновлений и вопрос, что можно сделать локально при недоступности облака.
Подрядчику нужен не общий пароль, а ограниченная задача
Фраза «подключите инженера к нашей сети» слишком широка. Какой инженер? На какой срок? К какому устройству? Нужен ли ему интернет, удалённое управление или конкретная панель? Кто увидит окончание работ и закроет доступ?
Хороший временный маршрут начинается с заявки и заканчивается отзывом:
- Владелец оборудования подтверждает задачу.
- IT назначает минимально достаточный доступ.
- Используется отдельная учётная запись или иной контролируемый механизм.
- Время начала и окончания известно заранее.
- Действия журналируются в доступной технически и организационно мере.
- После работ доступ отзывается, а изменение конфигурации фиксируется.
Если поставщик требует постоянный широкий доступ «чтобы быстрее помогать», это не автоматический повод отказать, но хороший повод запросить архитектуру удалённой поддержки, способы аутентификации, журналирование, окно подключения и порядок отключения при инциденте.
Составной сценарий: сеть разделили, а кабинет перестал отправлять исследования
Ниже не история конкретной клиники и не описание реального пациента. Это составной учебный сценарий, собранный из типовых зависимостей.
Команда создаёт отдельные гостевой, рабочий и медицинский сегменты. Телефоны посетителей успешно выходят в интернет, рабочие компьютеры открывают МИС, аппараты отвечают по сети. Проект объявляют завершённым. На следующее утро выясняется: исследование создаётся, но не появляется там, где его ждёт врач.
Первая реакция — вернуть всё в общую сеть. Но проверка показывает более точную картину. Аппарат отправляет данные не на тот адрес, который был указан в проектной таблице, а на старую рабочую станцию по имени. Имя разрешалось старым DNS-сервером; в новом сегменте этой зоны не было. ping по адресу проходил, поэтому вечерняя приёмка ничего не заметила.
Команда не «открывает всё». Она добавляет согласованный сервис разрешения имён, проверяет фактический маршрут передачи на синтетическом исследовании, фиксирует зависимость в карте и только потом закрывает окно работ. Главный вывод здесь не про DNS. Он про качество приёмки: проверять нужно результат клинического рабочего маршрута, не затрагивая реального пациента, а не отдельный сетевой признак.
Миграция волнами: как не превратить порядок в простой
Разделение сети редко стоит начинать со всех устройств одновременно. Выберите наименее рискованный и хорошо наблюдаемый контур — часто гостевой. Затем отделите управление. После этого двигайтесь по группам, для которых известны зависимости и доступен владелец процесса.
Для каждой волны заведите короткую карточку:
| Поле | Что написать |
|---|---|
| Объект изменения | Конкретный SSID, VLAN, группа портов или устройств |
| Владелец процесса | Кто подтверждает работоспособность, а не только сеть |
| Разрешённые потоки | Источник, назначение, назначение связи |
| Проверка до | Как зафиксировано исходное состояние |
| Проверка после | Какой синтетический маршрут должен пройти |
| Стоп-условие | При каком симптоме изменение прекращают |
| Откат | Кто и как возвращает прежнюю конфигурацию |
| Наблюдение | Какие журналы и метрики смотрят после окна |
Такой формат дисциплинирует лучше, чем обещание «сделаем ночью, никто не заметит». Ночь уменьшает число пользователей, но не делает изменение безопасным сама по себе.
Что проверять после переключения
Сначала подтверждают базовую связность, затем функциональный маршрут, затем отсутствие лишнего доступа. Порядок важен: если проверить только разрешённое, можно не заметить, что новый сегмент по-прежнему видит всё остальное.
Практический набор тестов:
- Устройство получает ожидаемый адрес, DNS и маршрут.
- Открываются только необходимые сервисы.
- Запрещённые внутренние направления действительно недоступны.
- Гостевые клиенты изолированы друг от друга, если это предусмотрено.
- Медицинский рабочий маршрут проходит на синтетических данных.
- Печать, телефония и другие согласованные зависимости работают.
- Административная панель недоступна из гостевого и обычного рабочего контуров.
- Журналы отражают подключение и изменение без избыточного сбора содержимого.
- После перезагрузки устройств конфигурация сохраняется.
- Откат проверен хотя бы на уровне последовательности и доступности резервов.
Последний пункт часто откладывают: «Вернём, если что». Но возврат, который существует только в голове одного инженера, нельзя считать готовым.
Наблюдаемость без превращения сети в склад лишних данных
Для эксплуатации полезно знать, какое устройство подключилось, в какой зоне, когда изменилось правило, почему отказал DHCP и кто вошёл в панель управления. Для этого не требуется собирать содержимое медицинских документов или хранить сетевые журналы бесконечно.
До включения расширенного логирования определите:
- цель каждого журнала;
- минимально необходимый набор полей;
- срок хранения;
- роли, которым разрешён просмотр;
- защиту от изменения;
- порядок выгрузки при инциденте;
- способ удаления после окончания срока.
Сетевой мониторинг должен помогать отвечать на эксплуатационные и защитные вопросы, а не создавать новый бесконтрольный массив. Правовые и организационные требования для конкретной клиники нужно согласовать отдельно; эта статья не заменяет такую оценку.
Как понять, что сегментация действительно работает
Количество VLAN — плохой KPI. Можно создать двадцать зон и оставить между ними правило allow any. Полезнее измерять свойства маршрута:
- доля известных устройств с назначенным владельцем и ролью;
- число временных доступов без даты окончания;
- число широких межсегментных разрешений без обоснования;
- время обнаружения неизвестного устройства;
- доля изменений с проверенным откатом;
- число зависимостей, найденных уже после переключения;
- время, необходимое для изоляции одного контура при учебном инциденте.
Это не универсальные нормативы и не повод рисовать «зелёный» отчёт. Это рабочие индикаторы, по которым команда видит, становится ли сеть понятнее.
Когда домашний роутер уже не соответствует задаче
Домашнее устройство может честно обслуживать небольшое помещение. Проблема начинается, когда от него ждут централизованного управления несколькими точками, разных политик доступа, наблюдаемости, резервирования, корректного роуминга и предсказуемой работы десятков разнородных клиентов.
Переход на управляемую инфраструктуру нужен не потому, что слово enterprise звучит солидно. Он оправдан, когда требования невозможно подтвердить на текущем оборудовании: нельзя отделить гостей, нет журнала изменений, невозможно ограничить управление, не хватает PoE, конфигурации не резервируются, а восстановление зависит от одного человека.
Подробно граница между «ещё работает» и «уже мешает клинике расти» разобрана в статье «Клиника выросла, а Wi‑Fi остался домашним». Здесь же важно удержать принцип: сначала требования и тесты, затем модель оборудования.
Закупка: вопросы, которые полезнее сравнения скорости на коробке
Попросите поставщика показать не только презентацию, но и ответы на эксплуатационные вопросы:
- сколько независимых политик и сетей поддерживает решение;
- где и как хранятся конфигурации и резервные копии;
- что работает при недоступности контроллера или интернета;
- как выдаются персональные административные права;
- есть ли MFA и журнал действий;
- как обновляются точки и контроллер, можно ли управлять окнами;
- как решение показывает неизвестные устройства и ошибки аутентификации;
- какой срок поддержки конкретной модели;
- как экспортировать конфигурацию и журналы при смене подрядчика;
- кто отвечает за радиопланирование, кабельную часть, PoE и приёмочные тесты.
Если поставщик обещает «полное покрытие» по плану помещения без обследования и не спрашивает о материалах стен, плотности клиентов и критичных маршрутах, обещание пока нельзя проверить. Если обещает «защиту МИС» только за счёт отдельного SSID, попросите продемонстрировать запрещённый доступ тестом.
Инцидент: что даёт разделение в первые минуты
Когда на одном рабочем месте замечено подозрительное поведение, плоская сеть ставит команду перед тяжёлым выбором: отключать всё или надеяться, что проблема локальна. При понятной сегментации можно быстрее определить соседей устройства и изолировать ограниченную зону. Это не гарантирует, что инцидент не распространился, но делает решение менее слепым.
У команды заранее должны быть:
- актуальная карта контуров и зависимостей;
- список критичных сервисов;
- способ отключить порт, SSID, устройство или сегмент;
- контакты владельцев медицинских процессов;
- порядок сохранения доступных технических свидетельств;
- резервный ручной сценарий работы;
- критерии восстановления на чистом контуре.
CISA рекомендует при вымогательском инциденте определять затронутые системы, изолировать их и приоритизировать восстановление критичных систем на чистой сети. Но конкретное действие во время реального инцидента зависит от обстоятельств и утверждённого плана реагирования. Самовольное выключение медицинского оборудования может создать отдельный риск; решение принимается с владельцем процесса и профильным специалистом.
Красные флаги в существующей сети
Не каждый пункт означает аварию, но каждый заслуживает проверки:
- один пароль знают сотрудники, гости и подрядчики;
- название гостевой сети есть, а запрет внутренних маршрутов никогда не тестировали;
- точки доступа управляются из обычной рабочей сети;
- учётная запись администратора общая;
- после увольнения сотрудника сетевые доступы не пересматриваются;
- неизвестно, где хранится резерв конфигурации;
- схема сети не обновлялась после ремонта или переезда кабинетов;
- медоборудование имеет произвольный доступ в интернет без зафиксированной причины;
- подрядчик подключается постоянно «для поддержки», но журналов и окна доступа нет;
- для всех межсетевых обменов создано одно широкое разрешение;
- работоспособность аппарата проверяют только
ping; - персонал подключает личный ноутбук кабелем в свободную розетку;
- при сбое никто не знает, кому разрешено отключить сегмент;
- смена пароля откладывается, потому что перечня подключённых устройств нет.
Самый показательный признак — фраза «лучше ничего не трогать, неизвестно, что отвалится». Это не аргумент против изменений. Это диагноз недостаточной наблюдаемости и документации.
Аудит за один рабочий день — без опасных переключений
Первый проход можно сделать read-only и без вмешательства в медицинские процессы.
Утро: инвентаризация и владельцы
Соберите существующие схемы, перечни оборудования, договоры и список управляющих систем. Сопоставьте известные устройства с владельцами. Не пытайтесь сразу дать имя каждому неизвестному MAC-адресу; сначала отделите подтверждённое от гипотезы.
День: карта потоков
Проведите короткие разговоры с регистратурой, врачами, инженером по оборудованию и IT. Просите не перечислять программы, а описывать действия: откуда приходит задание, куда уходит результат, где печатается документ, что делают при сбое.
Вечер: тесты и план волн
Безопасными синтетическими проверками подтвердите гостевую изоляцию и доступность административных панелей из разных зон. Составьте список широких разрешений и неизвестных зависимостей. Не меняйте конфигурацию на ходу. Завершите день планом небольших волн, а не ночным «исправлением всего».
Результатом дня должна стать не оценка «сеть плохая», а таблица: известное, непроверенное, риск, владелец, следующий тест.
Чек-лист руководителя клиники
- [ ] Есть актуальная схема сетей и основных потоков.
- [ ] У каждого контура есть понятное назначение.
- [ ] Гостевой доступ проверен на отсутствие маршрута к внутренним сервисам.
- [ ] Обычные рабочие места не управляют сетевой инфраструктурой.
- [ ] Медицинское оборудование меняют только по согласованному маршруту.
- [ ] Для критичных зависимостей известны DNS, DHCP, время и адреса назначения.
- [ ] Административные роли персональны; MFA включена там, где поддерживается.
- [ ] Подрядчики получают ограниченный и отзывный доступ.
- [ ] Конфигурации резервируются и могут быть восстановлены.
- [ ] Каждое изменение имеет критерий успеха, стоп-условие и откат.
- [ ] Приёмка проверяет рабочий сценарий на синтетических данных.
- [ ] Логи собираются с понятной целью и сроком хранения.
- [ ] Есть порядок изоляции сегмента при инциденте.
- [ ] Схема обновляется после ремонта, закупки и перемещения кабинета.
FAQ
Нужно ли немедленно менять всё сетевое оборудование?
Нет. Сначала зафиксируйте требования и проверьте возможности текущей инфраструктуры. Если она позволяет отделить контуры, ограничить маршруты, защитить управление, сохранить конфигурацию и наблюдать сбои, часть задачи можно решить без полной замены. Закупка оправдана конкретным неподтверждаемым требованием, а не возрастом устройства сам по себе.
Достаточно ли создать отдельный SSID для гостей?
Нет. Нужно проверить, в какой сегмент попадает клиент, какие межсетевые правила применяются, изолированы ли гости друг от друга и недоступны ли внутренние сервисы. Имя сети — только интерфейс подключения.
Можно ли перенести медицинский аппарат в отдельный VLAN самостоятельно?
Не стоит делать это без документации, владельца процесса, оценки сервисных ограничений и плана возврата. Изменение проверяют в согласованное окно на синтетическом или разрешённом обезличенном сценарии. Иногда потребуется участие производителя или сервисной организации.
Что делать со старым устройством, которое не поддерживает современную аутентификацию?
Не объявлять его безопасным по факту нахождения внутри клиники. Ограничить доступ до минимально необходимых направлений, запретить лишний интернет, наблюдать соединения, документировать исключение и включить замену либо модернизацию в план. Конкретная схема зависит от устройства и рекомендаций поставщика.
Нужен ли клинике NAC?
NAC может автоматизировать идентификацию устройств и назначение политик, но это не первая обязательная покупка для каждой клиники. Сначала нужны инвентаризация, роли, правила доступа, персональное администрирование и процессы изменений. Иначе дорогая система автоматизирует неясную политику.
Как часто пересматривать карту сети?
После ремонта, переезда кабинета, закупки оборудования, изменения поставщика, появления нового облачного сервиса и любого значимого инцидента. Кроме событийного обновления полезен регулярный обзор, период которого клиника выбирает по масштабу и темпу изменений.
На что опирается этот материал
Официальная основа здесь отделена от практической интерпретации. NIST SP 800‑153 описывает безопасность WLAN как задачу всего жизненного цикла — от проектирования до обслуживания и мониторинга. NIST SP 800‑207 подчёркивает, что сетевое расположение само по себе не создаёт доверия. CISA #StopRansomware Guide рекомендует сегментацию и актуальные схемы сети как средства ограничения воздействия и помощи при реагировании.
Практические схемы, таблицы и составной сценарий в статье — редакционная интерпретация для клиники, а не нормативное требование и не проект конкретного объекта. Настройки медицинского оборудования, обработка данных и действия при инциденте требуют отдельного согласования с ответственными специалистами.
Что сделать завтра
Не начинайте с покупки точек доступа. Возьмите один лист и нарисуйте пять колонок: гости, сотрудники, медицинское оборудование, инфраструктура, управление. Впишите по три реальных устройства и стрелками покажите только те связи, которые нужны для работы.
Затем выберите одну стрелку и задайте четыре вопроса: кто её подтвердил, каким правилом она разрешена, как проверить её без реальных данных и что делать, если после изменения маршрут не работает. Уже этот разговор покажет, где у клиники сеть, а где — исторически сложившееся соседство.
Именно с этой разницы начинается спокойная сегментация: не с запрета ради запрета, а с ясного ответа, кому, к какому ресурсу и зачем действительно нужен доступ.